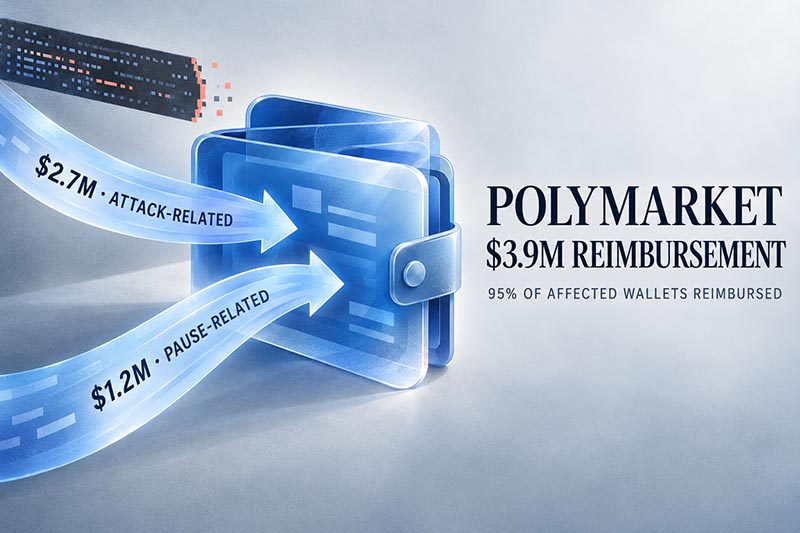
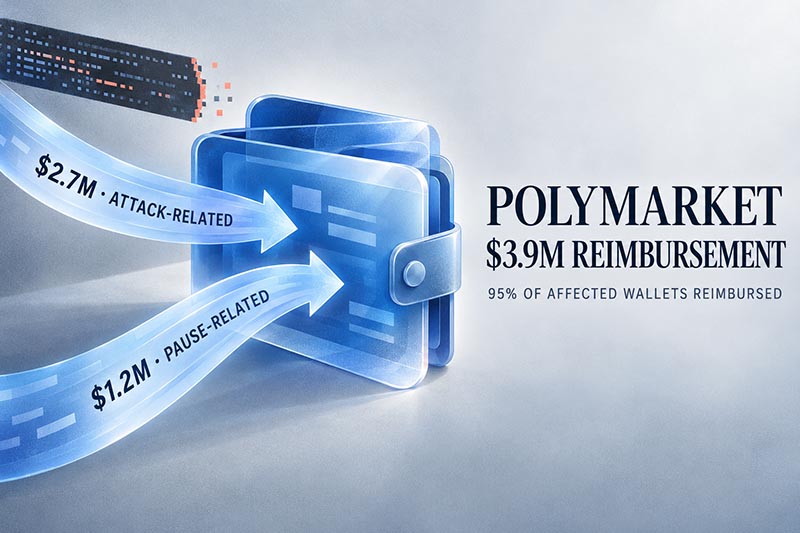
Sinabi ng Polymarket na ibabalik nito ang $3.9 milyon sa mga negosyante kasunod ng isang pag-atake sa internasyonal na platform nito. Sa isang update noong Oktubre 30, sinabi ng kumpanya na 95% ng mga apektadong wallet ay nakatanggap ng buong reimbursement.
Ang update ay kasunod ng isang insidente sa seguridad noong Oktubre 29 na pansamantalang nagpahinto sa kalakalan sa Polymarket.com. Nagpatuloy ang kalakalan nang hapong iyon pagkatapos ng humigit-kumulang isang oras na paghinto, ayon sa ulat ng Associated Press.
Kasama sa Kabuuang Refund ang mga Pagkalugi Mula sa Paghinto ng Pangangalakal
Hinati ng Polymarket ang reimbursement sa $2.7 milyon na may kaugnayan sa pag-atake at karagdagang $1.2 milyon para sa mga pagkalugi na may kaugnayan sa paghinto . Samakatuwid, kasama sa mas malaking kabuuan ang kabayaran na higit pa sa perang tinanggal mula sa mga wallet.
Sinabi ng kompanya na sakop ng kabayaran ang mga posisyong kinuha o sapilitang ibinenta noong pag-atake. Sinasaklaw din nito ang ilang pagkalugi kung saan natapos ang mga merkado habang huminto ang kalakalan o nagbenta ang mga customer ilang sandali matapos magpatuloy ang kalakalan.
Ang bilang ng 95% na pagkumpleto ay tumutukoy sa mga apektadong wallet. Hindi nito itinatatag na 95% ng kabuuang halaga ng reimbursement ay naipamahagi na.
Nakahanap ang mga Mananaliksik ng Malisyosong Kodigo sa isang Script sa Pagsubaybay sa Website
Sinuri ng mga mananaliksik sa cybersecurity sa Hudson Rock ang isang script na inihatid sa pamamagitan ng imprastraktura na pagmamay-ari ng DebugBear , isang serbisyong ginagamit upang subaybayan ang pagganap ng website. Natuklasan sa kanilang pagsusuri ang code na idinisenyo upang mahanap ang isang umiiral na sesyon ng pangangalakal ng Polymarket, siyasatin ang mga hawak na pondo, at subukang magbenta o maglipat ng mga hindi awtorisadong produkto.
Ang natuklasang iyon ay tumutukoy sa isang panganib sa loob ng isang bukas nang pahina ng pangangalakal. Sinabi ng mga mananaliksik na nilalayon ng code na muling gamitin ang awtoridad na magagamit sa pamamagitan ng naka-sign-in na application, sa halip na idirekta lamang ang mga customer sa isang pekeng login screen.
Hiwalay na iniulat ng Reuters na isang source na pamilyar sa insidente ang nagpakilala sa DebugBear bilang provider na sangkot. Kinilala ng DebugBear ang isang insidente sa seguridad at pinayuhan ang mga customer na gumagamit ng monitoring product nito na alisin ang naka-embed na code mula sa kanilang mga website.
Hindi natukoy ng imbestigasyon ng Hudson Rock ang umaatake o nakapag-iisang nagtatag ng kabuuang pagkalugi. Hindi rin ipinakita ng pagsusuri nito ang mas malawak na kompromiso na nakakaapekto sa iba pang mga customer ng DebugBear.
Awtomatikong Natutukoy ang mga Kwalipikadong Wallet
Sinabi ng Polymarket na gumamit ito ng blockchain at mga talaan ng kalakalan upang matukoy ang mga kwalipikadong wallet, nang hindi kinakailangan ang paunang paghahabol. Ang mga customer na naniniwalang may kulang o mali na bayad ay maaaring humiling ng pagsusuri sa pamamagitan ng form na naka-link sa opisyal na update ng insidente nito.
Sinabi ng platform na inalis nito ang nakompromisong script, ni-reset ang mga aktibong sesyon ng pag-login, at isinangguni ang kaso sa mga tagapagpatupad ng batas. Nagdaragdag din ito ng mga kontrol upang i-verify at subaybayan ang mga script ng third-party.